Eine manipulierte Sicherheitsfunktion ist nicht zwangsläufig das Ergebnis eines spektakulären Cyberangriffs aus dem Netz. In der Praxis können bereits ein offen gelassener Service-Port, eine falsche Parametrierung, ein ungeprüfter Softwarestand auf dem Engineering-Notebook oder ein zu weit gefasster Fernwartungszugang genügen. Kritisch wird es überall dort, wo Software, Konfigurationsdaten oder Kommunikationsverbindungen Einfluss auf sichere Geschwindigkeiten, Stillstände, Schutzfelder, Zuhaltungen oder Bewegungen nehmen.
Genau hier setzt die neue Maschinenverordnung EU 2023/1230 an. Ihr Anhang III fordert in Abschnitt 1.1.9 einen angemessenen Schutz gegen unbeabsichtigte oder vorsätzliche Korrumpierung – also gegen Verfälschung oder Manipulation – von sicherheitsrelevanten Komponenten und Informationen. Externe Zugriffe auf Maschine oder Maschinennetz ebenso wie Netzwerkausfälle dürfen keine gefährliche Situation hervorrufen. Zudem müssen sicherheitsrelevante Software und Daten ermittelt, benannt und geschützt werden; Zugriffe sind nachvollziehbar zu machen.
Der aktuelle Normenentwurf prEN 50742 überführt diese eher abstrakte Anforderung in eine technische Vorgehensweise. Im Mittelpunkt stehen Hardware, Software und Daten, die die Sicherheit einer Maschine beeinflussen können – ebenso wie sämtliche Schnittstellen, über die sie erreichbar, veränderbar oder beeinträchtigbar sind. Der Ansatz betrifft nicht nur Entwicklung und Inbetriebnahme, sondern den gesamten Lebenszyklus einschließlich Betrieb, Wartung und Außerbetriebnahme. Wichtig für die Praxis: prEN 50742 ist weiterhin ein Normenentwurf und keine bereits harmonisierte Norm.
Manipulation beginnt nicht erst im Internet
Am Anfang steht deshalb keine Firewall und kein Produktkatalog, sondern eine strukturierte Betrachtung der Maschine. Hersteller müssen identifizieren, welche Komponenten und Daten sicherheitsrelevante Funktionen beeinflussen können – und auf welchen Wegen sich diese verändern lassen. Das umfasst neben Safety-Steuerung, Antrieben und Sensorik auch Engineering-Software, Parameter- und Rezepturdaten, HMI-Zugänge, Service-Schnittstellen, Fernwartungsverbindungen, Updates oder angeschlossene Edge-Komponenten.
Die entscheidende Frage lautet: Welche Veränderung könnte eine Gefahr verursachen? Eine geänderte sichere Drehzahlgrenze, eine manipulierte Konfiguration einer Schutztürzuhaltung oder ein unberechtigt aufgespielter Softwarestand können aus einer an sich funktionierenden Maschine eine Gefährdung machen. Dasselbe gilt für indirekte Einflüsse: Wenn etwa ein Netzwerkausfall, eine fehlerhafte Anbindung eines externen Systems oder ein unkontrollierter Fernzugriff eine Sicherheitsfunktion beeinträchtigt, ist das in der Risikobetrachtung zu berücksichtigen.
Daraus folgt eine klare Gestaltungsregel für Maschinenarchitekturen: Zugriff darf nur erhalten, wer ihn tatsächlich benötigt – und nur auf die Funktion, für die er ihn benötigt. Ein Servicetechniker muss beispielsweise nicht dauerhaft vollständige Rechte im Automatisierungsnetz besitzen, nur weil er gelegentlich einen Antrieb parametriert. Sinnvoller sind eindeutig zuordenbare, zeitlich begrenzte und protokollierte Zugänge. Ebenso müssen sicherheitsrelevante Änderungen autorisiert, kontrolliert und nachvollziehbar bleiben.
Diese Analyse schafft zugleich die Grundlage für die technische Dokumentation. Denn der spätere Konformitätsnachweis muss erklären können, welche sicherheitsbezogenen Assets identifiziert wurden, welche Manipulations- und Fehlerszenarien betrachtet wurden und warum die gewählten Maßnahmen das Risiko angemessen reduzieren.
Schutz direkt in der Automation
Der Schutz einer Maschine beginnt nicht erst am Übergang zum Unternehmensnetz. Er beginnt an der Schnittstelle, an der Steuerung und am Engineering-Zugang. Dort muss die Architektur sicherstellen, dass nur zulässige Geräte, Nutzer und Anwendungen miteinander kommunizieren – und dass sicherheitsrelevante Daten, Softwarestände und Konfigurationen gegen ungewollte oder unbefugte Änderungen geschützt sind.
Phoenix Contact adressiert diese Verbindung von Safety und Security unmittelbar im Kontext der Maschinenverordnung. Denn die Anforderungen zum Schutz sicherheitsrelevanter Funktionen berücksichtigen sowohl gezielte Manipulationen als auch unbeabsichtigte Veränderungen. Dazu zählen also nicht nur klassische Cyberangriffe. Auch Fehlbedienung, Fehlkonfiguration, nicht kontrollierte Updates oder nicht dokumentierte Änderungen können die Integrität sicherheitsrelevanter Funktionen gefährden. Damit rücken geschützte Kommunikationswege, kontrollierbare Schnittstellen und eine konsistente Absicherung von Steuerungs- und Datenebene in den Vordergrund.
Auch Siemens lässt sich an dieser Stelle als Anbieter einer durchgängigen Security-Architektur für Maschinen und Automatisierungsumgebungen einbinden. Für Maschinenbauer geht es dabei nicht um eine einzelne Schutzmaßnahme, sondern um ein abgestuftes Konzept: Schutz der Steuerung, sichere Kommunikation, Rollen- und Rechteverwaltung, kontrolliertes Engineering sowie die Trennung von Zonen und Kommunikationswegen. Siemens ordnet die Maschinenverordnung ausdrücklich als neue Verpflichtung zur Cyberresilienz ab Januar 2027 ein und verweist auf Risikoanalysen sowie Maßnahmen für den gesamten Maschinenlebenszyklus.
Das ist auch praktisch relevant, weil Maschinen heute selten isoliert betrieben werden. Sie kommunizieren mit Leit- und Produktionssystemen, beziehen Daten aus übergeordneten Anwendungen, werden durch externe Dienstleister gewartet oder sind Teil modularer Anlagen. Je stärker diese Vernetzung ausgeprägt ist, desto wichtiger wird es, zulässige Kommunikationsbeziehungen von unnötigen oder riskanten Verbindungen zu trennen.
Netz, Zugang und Fernwartung kontrollieren
Eine robuste Maschinenarchitektur unterscheidet zwischen dem, was verbunden sein muss, und dem, was verbunden sein darf. Netzwerksegmentierung schafft dafür klare Zonen: etwa für Unternehmens-IT, Produktionsnetz, Maschinenzelle, Safety-relevante Steuerungsebene und externe Servicezugänge. Die technische Trennung begrenzt nicht nur die Reichweite eines möglichen Angriffs. Sie verhindert auch, dass Fehlkonfigurationen oder unerwartete Datenverbindungen unkontrolliert auf sicherheitsrelevante Bereiche durchschlagen.
Fortinet bringt in dieses Szenario OT-Security-Funktionen wie Asset- und Netzwerktransparenz, Segmentierung und Mikrosegmentierung, Schutz industrieller Anwendungen und Protokolle sowie Nutzer- und Gerätekontrolle ein. Gerade die Sichtbarkeit ist ein wichtiger erster Schritt: Wer nicht weiß, welche Geräte, Dienste und Kommunikationsbeziehungen in einem Maschinen- oder Produktionsnetz vorhanden sind, kann auch keine belastbare Schutzentscheidung treffen. Segmentierung und klar definierte Übergänge helfen anschließend dabei, Zugriffe auf die wirklich erforderlichen Verbindungen zu beschränken.
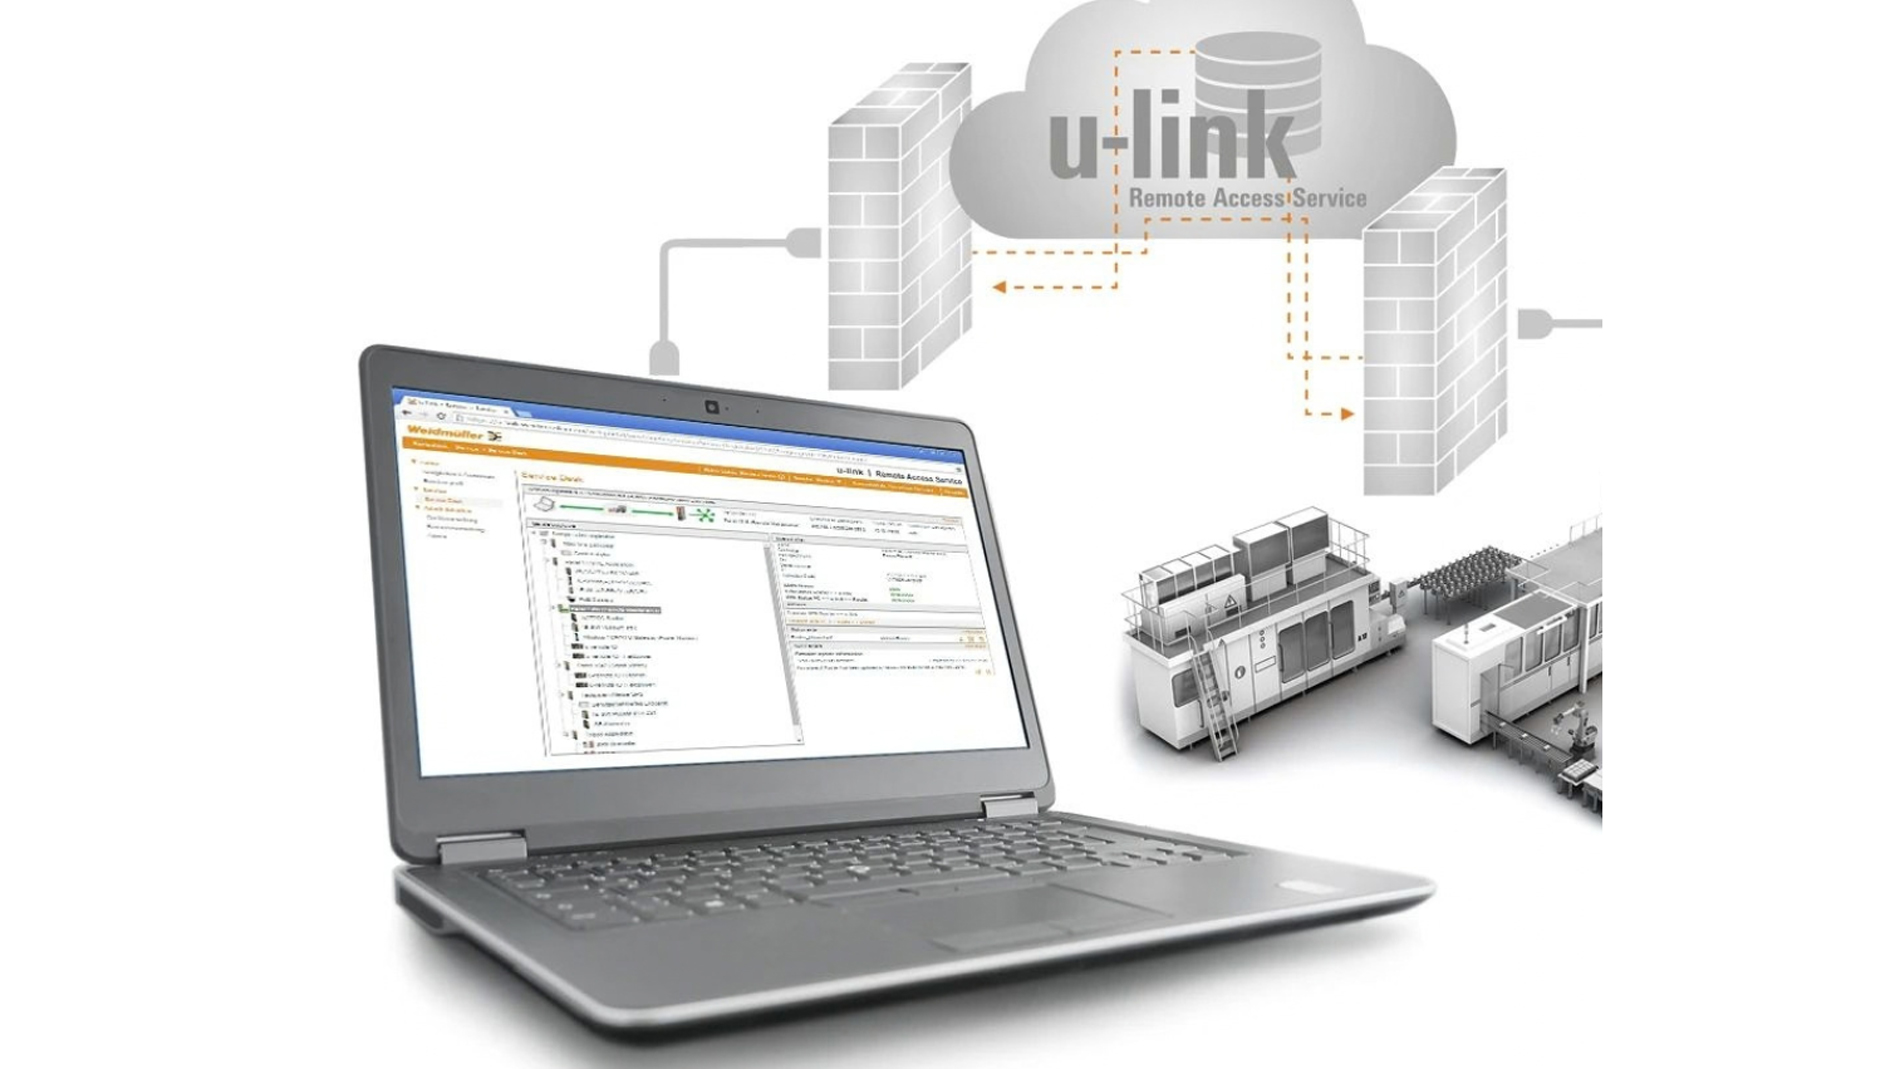
Besonders sensibel ist die Fernwartung. Sie ist im Maschinenbau oft unverzichtbar, darf aber nicht zum permanent geöffneten Nebeneingang in die Steuerung werden. Stattdessen braucht sie eine kontrollierte Verbindung mit eindeutiger Authentisierung, abgestuften Rechten und nachvollziehbarer Protokollierung. Dass Zugriffe und Änderungen im Zusammenhang mit sicherheitsrelevanten Funktionen sichtbar bleiben müssen, ist nicht nur eine gute Security-Praxis. Es unterstützt auch die geforderte Konformitätsargumentation nach Maschinenverordnung.
Weidmüller ergänzt diese Perspektive an der Schnittstelle von Automatisierungs- und Infrastrukturwelt. Maschinenbauer benötigen Lösungen, die sich in Schaltschrank, Netzwerk, Feldanbindung und bestehende Engineering-Prozesse integrieren lassen. Industrial Security wird damit zur Querschnittsaufgabe zwischen Entwicklung, Elektrokonstruktion, Automatisierung, IT und Service. Weidmüller adressiert hierfür modular aufgebaute Industrial-Security-Angebote, die neben technischen Maßnahmen auch Beratung und Qualifizierung umfassen.
Erkennen, dokumentieren, nachweisen
Schutz gegen Manipulation endet nicht mit der Inbetriebnahme. Maschinen verändern sich: Software wird aktualisiert, Parameter werden angepasst, Komponenten ausgetauscht, Fernzugänge eingerichtet oder entfernt. Für Hersteller entsteht daraus die Aufgabe, sicherheitsrelevante Änderungen kontrolliert zu behandeln – und den Zustand der Maschine beziehungsweise ihrer sicherheitsbezogenen Komponenten nachvollziehbar zu halten.
Die Dokumentation muss daher mehr leisten als eine Liste eingesetzter Security-Produkte. Sie sollte zeigen, welche Hardware, Software, Daten und Schnittstellen sicherheitsrelevant sind; welche Risiken und Fehlhandlungen betrachtet wurden; welche Maßnahmen umgesetzt sind; wer Zugriffsrechte erhält; wie Änderungen freigegeben werden; und wie Ereignisse oder Abweichungen erkannt werden. Damit verbindet sich die Risikobeurteilung nach ISO 12100 mit einer Security-orientierten Betrachtung möglicher Manipulationspfade.
TXOne Networks setzt bei solchen Manipulationspfaden direkt in der OT-Umgebung an. Das Spektrum reicht von der Absicherung von Industrie-PCs, Engineering-Stationen und HMIs über den Schutz industrieller Netzwerkkommunikation bis zur Prüfung von USB-Medien und Geräten, die in eine Maschinenzelle eingebracht werden. Für Maschinenbauer ist das vor allem dort relevant, wo Softwarestände, Parametrierungen oder externe Servicezugänge sicherheitsrelevante Funktionen beeinflussen können – und wo ein klassischer IT-Schutz weder technisch noch betrieblich zur Maschine passt. TXOne verfolgt dabei einen OT-First-Ansatz mit Schutz auf Netzwerk-, Endpunkt- und Zugangsebene.
Der Nutzen liegt über die formale Compliance hinaus. Wenn nicht autorisierte Software, auffällige Geräte oder unzulässige Änderungen früh erkannt und blockiert werden, sinkt das Risiko von Fehlern bei Inbetriebnahme, Wartung und Umbau. Gleichzeitig entsteht eine bessere Grundlage, um Änderungen an sicherheitsrelevanten Systemen nachvollziehbar zu dokumentieren. Software, Daten und Kommunikationswege werden damit als das behandelt, was sie in vernetzten Maschinen längst sein können: sicherheitsrelevante Bestandteile der Maschine. [hjs]